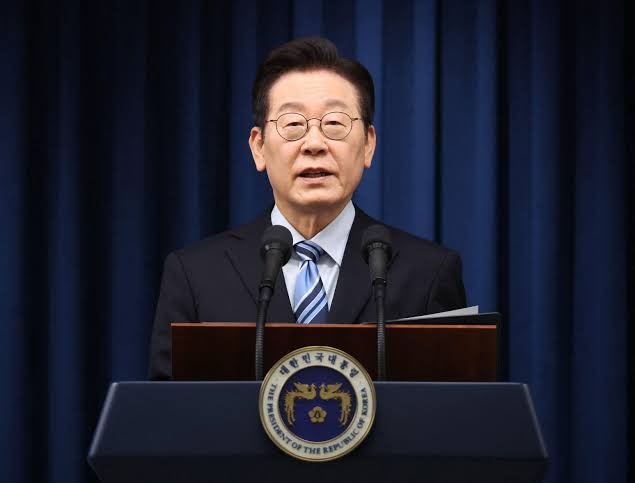
O governo da Coreia do Sul está investigando uma série de ataques cibernéticos direcionados a instituições financeiras do país. A mobilização ocorreu após o presidente Lee Jae Myung afirmar que há indícios de utilização de inteligência artificial por parte dos invasores.
Investigação policial e alvos atingidos
As investidas atingiram pelo menos sete empresas do setor financeiro, resultando na exposição de dados confidenciais de clientes. Entre os alvos confirmados estão instituições de grande porte como o Shinhan Bank e o Hana Bank, além de tentativas frustradas contra o Woori Bank e o NH Nonghyup Bank.
“Em alguns casos de invasão, surgiram indícios do uso de IA, causando considerável preocupação e ansiedade na população”, afirmou Lee durante uma reunião do gabinete. O presidente determinou uma investigação rápida e pediu que recursos e equipes fossem concentrados para reduzir os danos.
Uma força-tarefa composta por 28 policiais foi montada para apurar o caso e verificar eventuais infrações à legislação de redes e informações.
Rastreamento de IPs e ferramentas utilizadas
O Serviço de Supervisão Financeira da Coreia do Sul identificou 28 endereços de IP associados às tentativas de invasão, conectados a servidores em 12 países, incluindo Estados Unidos e Japão. Contudo, as autoridades ressaltam que a localização dos endereços não aponta necessariamente a origem real dos criminosos, visto que podem ser usados como intermediários.
Enquanto agências de notícias e jornais internacionais apontam o uso potencial de ferramentas como o Artex — um software de código aberto baseado em IA para testar vulnerabilidades —, o governo sul-coreano ainda não detalhou oficialmente quais tecnologias específicas foram empregadas nas invasões.
Medidas de segurança e resposta oficial
Diante da gravidade da situação, o presidente da Comissão de Serviços Financeiros, Lee Eog-weon, convocou uma reunião de emergência para debater contramedidas.
Ele pediu o mais alto nível de vigilância e defendeu que as empresas financeiras desenvolvam sistemas capazes de usar IA para identificar e bloquear ataques feitos com IA.
Além disso, a administração pública estabeleceu uma operação de resposta emergencial em funcionamento durante 24 horas. Provedores de serviços de nuvem também foram acionados para bloquear atividades originadas de endereços suspeitos, enquanto autoridades revisam as barreiras de proteção digital do país. Até o momento, nenhum roubo de dinheiro foi reportado, concentrando-se o prejuízo no vazamento de informações cadastrais.